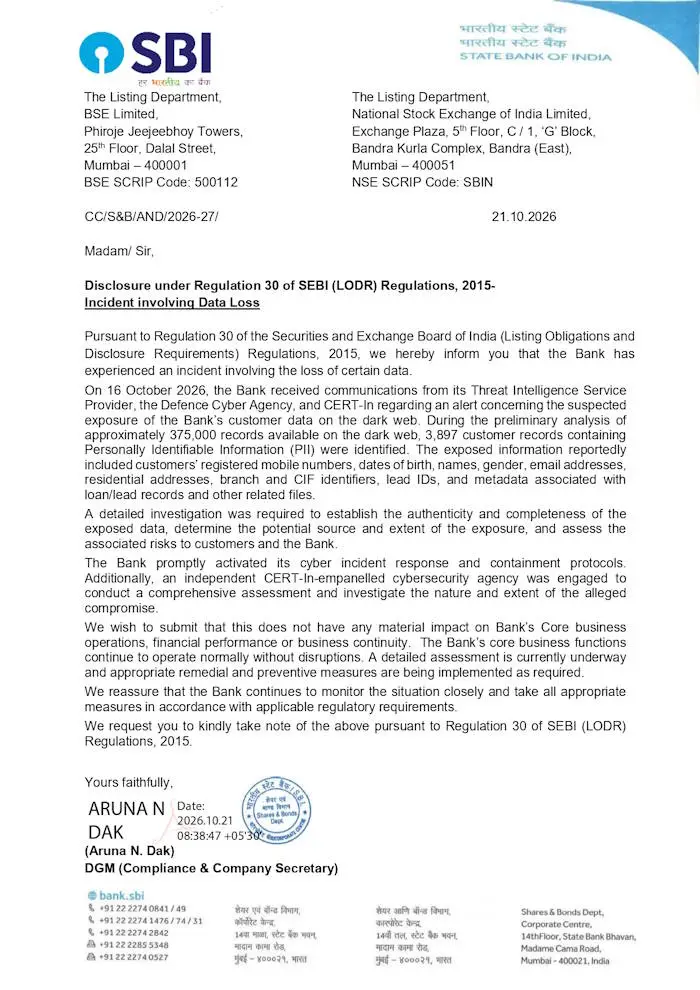
नई दिल्ली। देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) के ग्राहकों की निजी जानकारी लीक होने का मामला सामने आया है। बैंक ने साइबर सुरक्षा से जुड़ी इस घटना की पुष्टि करते हुए बताया है कि डार्क वेब पर उपलब्ध डेटा की शुरुआती जांच में 3,897 ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारियां मिली हैं। लीक हुए डेटा में ग्राहकों के नाम, मोबाइल नंबर, ईमेल आईडी, घर के पते, जन्मतिथि और लोन से संबंधित रिकॉर्ड शामिल बताए गए हैं। हालांकि, बैंक ने स्पष्ट किया है कि इस घटना का उसकी मुख्य बैंकिंग सेवाओं, वित्तीय स्थिति और सामान्य कामकाज पर कोई असर नहीं पड़ा है।
3.75 लाख रिकॉर्ड की जांच में सामने आया मामला
बैंक की ओर से स्टॉक एक्सचेंज को दी गई जानकारी के अनुसार, डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की शुरुआती जांच की गई। इस दौरान 3,897 ऐसे ग्राहकों की पहचान हुई, जिनकी व्यक्तिगत जानकारी लीक होने की आशंका सामने आई। इस घटना ने बैंकिंग क्षेत्र में साइबर सुरक्षा और ग्राहकों के निजी डेटा की सुरक्षा को लेकर एक बार फिर गंभीर सवाल खड़े कर दिए हैं।
डार्क वेब इंटरनेट का वह हिस्सा है, जहां सामान्य सर्च इंजन के जरिए आसानी से पहुंचना संभव नहीं होता। इसका इस्तेमाल कई बार चोरी किए गए डेटा की खरीद-फरोख्त और साइबर अपराधों से जुड़ी गतिविधियों के लिए भी किया जाता है। ऐसे प्लेटफॉर्म पर ग्राहकों की निजी जानकारी पहुंचने से उनके साथ फर्जी कॉल, ऑनलाइन ठगी और पहचान का दुरुपयोग होने का जोखिम बढ़ सकता है।
किन ग्राहकों की कौन-कौन सी जानकारियां हुईं लीक?
प्रारंभिक जांच में सामने आई जानकारी के मुताबिक, लीक हुए रिकॉर्ड में ग्राहकों के कई प्रकार के व्यक्तिगत विवरण शामिल हैं। इनमें रजिस्टर्ड मोबाइल नंबर, नाम, लिंग, ईमेल आईडी, घर का पता, जन्मतिथि और बैंक शाखा से संबंधित कोड जैसी जानकारियां बताई गई हैं।
इसके अलावा, कुछ रिकॉर्ड में लोन फाइलों और कस्टमर इंफॉर्मेशन फाइल (CIF) से संबंधित विवरण भी शामिल होने की बात सामने आई है। CIF बैंक में ग्राहक की पहचान और उससे जुड़े खातों व सेवाओं की जानकारी रखने वाली फाइल होती है।
हालांकि, उपलब्ध जानकारी के आधार पर यह नहीं कहा जा सकता कि सभी प्रभावित ग्राहकों का पूरा वित्तीय डेटा या बैंक खातों से जुड़ी संवेदनशील जानकारी लीक हुई है। मामले की जांच के दौरान डेटा की प्रकृति और संभावित जोखिम का आकलन किया जा रहा है।
16 अक्टूबर को मिला था डेटा लीक का अलर्ट
SBI के मुताबिक, 16 अक्टूबर को थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) से ग्राहकों के डेटा लीक होने की आशंका से संबंधित अलर्ट मिला था।
अलर्ट मिलने के बाद बैंक ने अपनी साइबर सुरक्षा व्यवस्था और घटना से निपटने की प्रक्रिया सक्रिय कर दी। इसके साथ ही मामले की जांच शुरू की गई, ताकि डेटा लीक की प्रकृति, उसके संभावित प्रभाव और सुरक्षा से जुड़े जोखिमों का पता लगाया जा सके।
बैंक ने इस मामले में स्वतंत्र साइबर सुरक्षा विशेषज्ञों की मदद से जांच और जोखिम का आकलन कराने की जानकारी भी दी है। फिलहाल घटना से संबंधित तथ्यों की जांच की जा रही है।
SBI ने कहा- मुख्य बैंकिंग सेवाओं पर कोई असर नहीं
डेटा लीक की खबर के बीच SBI ने ग्राहकों को यह स्पष्ट किया है कि उसकी मुख्य बैंकिंग सेवाएं सामान्य रूप से काम कर रही हैं। बैंक के अनुसार, इस घटना से उसके कोर बैंकिंग परिचालन, वित्तीय स्थिति या कारोबारी गतिविधियों पर कोई प्रत्यक्ष असर नहीं पड़ा है।
बैंक ने यह भी कहा है कि सूचना मिलने के बाद जरूरी साइबर सुरक्षा प्रोटोकॉल लागू किए गए और मामले पर नजर रखी जा रही है। हालांकि, ग्राहकों की व्यक्तिगत जानकारी सामने आने के मामले में जांच के निष्कर्ष महत्वपूर्ण होंगे, जिनसे घटना के दायरे और संभावित प्रभाव के बारे में अधिक स्पष्टता मिल सकेगी।
हैकर ग्रुप के दावे की भी चर्चा
इस मामले में ‘Siriusim’ नाम के एक अज्ञात हैकर ग्रुप का भी जिक्र सामने आया है। बताया गया है कि इस ग्रुप ने ‘BreachForums’ पर SBI के लगभग 3.75 लाख ग्राहकों का डेटा चुराने का दावा किया था। हालांकि, बैंक ने अपनी जानकारी में किसी खास हैकर ग्रुप को इस घटना के लिए जिम्मेदार नहीं ठहराया है।
इसलिए हैकर ग्रुप के दावे और डेटा लीक के वास्तविक स्रोत के बीच संबंध की पुष्टि जांच के आधार पर ही की जा सकती है।
SBI ग्राहकों को क्या सावधानी बरतनी चाहिए?
साइबर सुरक्षा विशेषज्ञों की सामान्य सलाह है कि ऐसी घटनाओं के बाद ग्राहकों को अतिरिक्त सतर्कता बरतनी चाहिए। यदि किसी ग्राहक की संपर्क संबंधी जानकारी लीक हुई है, तो ठग उस जानकारी का इस्तेमाल बैंक अधिकारी बनकर फोन करने या फर्जी संदेश भेजने के लिए कर सकते हैं।
ग्राहकों को चाहिए कि वे किसी भी अनजान व्यक्ति के साथ OTP, ATM PIN, UPI PIN, पासवर्ड या बैंकिंग से जुड़ी गोपनीय जानकारी साझा न करें। संदिग्ध लिंक पर क्लिक करने से बचें और बैंक के नाम पर आने वाले किसी भी संदिग्ध फोन या संदेश की स्वतंत्र रूप से पुष्टि करें। यदि खाते में कोई अनधिकृत लेनदेन दिखाई देता है, तो तुरंत बैंक के आधिकारिक माध्यम से शिकायत दर्ज कराएं।
फिलहाल इस मामले में सबसे अहम सवाल यह है कि डेटा लीक का दायरा कितना बड़ा है और प्रभावित ग्राहकों की जानकारी का दुरुपयोग हुआ है या नहीं। SBI ने मुख्य बैंकिंग सेवाएं सामान्य रहने की बात कही है, लेकिन ग्राहकों के निजी डेटा की सुरक्षा और घटना की विस्तृत जांच पर अब सबकी नजर रहेगी।
Leave a Reply